2026年10月22日大分合同新聞東西南北・康コラムニストから
大分合同新聞東西南北に厳しい批評するとGoogleポリシー違反。主張する表現・思想・言論の自由を、マスメディアがこんなかたちで読者の声を萎縮させる一例。
新聞コラムの書き手にとって、「平和ボケ」ほど便利な言葉はないらしい。
複雑な技術的背景や安全保障の構造を調べる手間を省き、すべてを日本人の精神論にして悦に入る魔法の言葉がそれだ。10月22日付の大分合同新聞東西南北・康コラムニストは、まさにその典型のような文章だった。
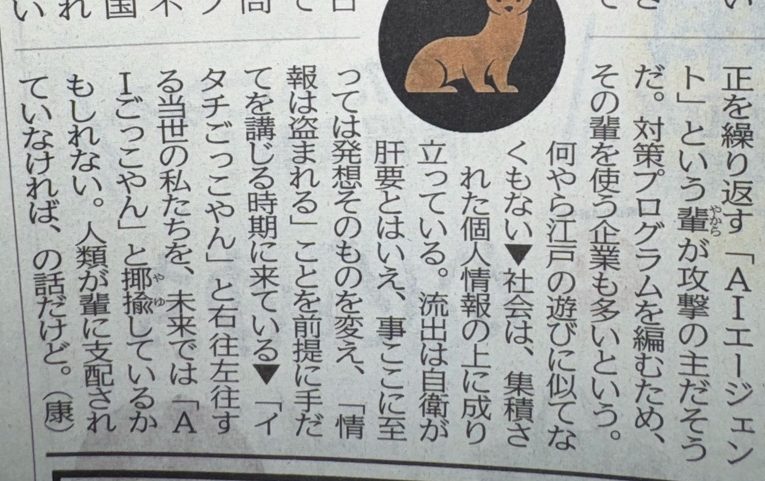
コラムは、江戸時代の手遊び「イタチごっこ」を枕に振り、連日のサイバー攻撃と個人情報流出を取り上げている。そこで筆者は「防御している海外諸国とは異なり、多分ウチは大丈夫…と根拠なき過信に甘んじてきた『日本の平和ボケ』を世界に露呈している感すらある」と嘆いてみせる。
その直後には「不正アクセスの痕跡をたどれば中国系AIが悪用された可能性がある、と報じられている」と続け、自ら実行・修正を繰り返す「AIエージェント」を「輩(やから)」と呼んでみせた。
首をかしげてしまった。
「中国系AIが悪用された」という報道から、いったいどういう基準で「日本の平和ボケ」という結論が導き出されるのか?康氏がニュースの表面すら触れられていない、まったく理解できていないことがよくわかる。
今回、国内約80社へのサイバー攻撃を巡って痕跡が確認された中国開発のAIエージェント「ARTEX」は、もともとシステムの弱点を洗い出して守りを固める「脆弱性診断(侵入テスト)」のために今年7月に一般公開されたオープンソースのプログラムだ。
10月20日から世界中の多くのウェブサイトで使われているプログラム言語「PHP」の脆弱性が問題になっているが、こうしたシステムの穴を攻撃者に突かれる前に自律的に検査し防御を固める方針を固めるのが、このAIツールが本来担うべき仕事である。
それがいま悪用されている話なのだが、康氏は「『AIエージェント』という輩が攻撃の主だそうだ。対策プログラムを編むため、その輩を使う企業も多いという」と他人事のように書いている。
家の防犯のために鍵の閉め忘れや窓の弱点をチェックする診断道具を、「空き巣の主犯が使う」と断言しているようなものだ。さらに「対策プログラムを編むため、その輩を使う企業も多いという」と続くが、この「ARTEX」は弱点を見つける診断役であり、対策プログラムを自ら「編む(開発する)」わけではない。
本来の用途も技術の実態もあべこべに捉えたまま、ただの道具を擬人化して「輩」という悪者に仕立て上げているのだ。
しかも「防御している海外諸国とは異なり」という前提自体が事実に反している。
酷いほどのフェイクニュースだ。
この「ARTEX」を悪用した攻撃(Claude Codeなどの生成AIを連携)は、日本より一足先の9月下旬から韓国の金融機関16社を突破して10万人以上の個人情報を流出させており、米セキュリティ大手のクラウドストライク社が世界に警鐘を鳴らしていた事案である。
世界中で攻撃の自動化と防御の非対称性が深刻な課題となっているときに、「海外は防御できているのに日本は平和ボケだ」と断じるのは、世界の現状を知らない書き手自身の「情報ボケ」を露呈している。こんな新聞が県内の教育現場にばら撒かれていることが、大分県の特級な脅威である。
だが何より呆れてしまうのは、この康コラムニスト自身のあまりに都合のいい二重基準だ。
いま日本では10月19日から、中国などを念頭に置いた日米共同統合演習「キーン・ソード27」がオーストラリア軍なども交えて全国で展開されている。大分でも20日に大分空港で初となる戦闘機の給油訓練が行われ、コラムが掲載されたまさにこの22日からは日出生台演習場での実動訓練が始まる。
現代の安全保障において、こうした実動演習とサイバー領域の防衛は一体不可分のものだ。ところが、ほかならぬこのコラムニスト自身、日出生台での演習に対しては批判的な論調を展開してきた人物だ。
地元・日出生台で始まる防衛演習には批判の矛先を向けておきながら、いざ「中国系AIが使われた」というサイバー攻撃のニュースが流れると、一転して「多分ウチは大丈夫…と根拠なき過信に甘んじてきた『日本の平和ボケ』」と嘆いてみせる。
備えを固めるための訓練は叩き、攻撃を受ければ「平和ボケ」と嘲笑う。その身勝手な二枚舌にはあきれ果てる。
そのうえコラム後半では、AIエージェントの登場で攻防がイタチごっこになっており、「『情報は盗まれる』ことを前提に手だてを講じる時期に来ている」と主張する。
無防備な「平和ボケ」が原因だから海外のように防御しろと言いたいのか、それとも新手のAIの前ではどれほど守っても盗まれるから前提を変えろと言いたいのか、わずか数百字だけで論理の基準が完全に分裂している。
そもそも「侵入・漏洩を前提とした対策」などセキュリティの現場では何年も前から常識となっている実務概念であり、政府もまさに今月1日から「サイバー対処能力強化法」を施行して体制の転換に動いている。
結局のところ、筆者は「サイバー攻撃」「中国系AI」という刺激的な言葉から連想ゲームで「平和ボケ」と叩き、AI技術を「輩」と擬人化して「イタチごっこ」から「AIごっこ」という駄洒落に着地させたかっただけだ。結びの一文「人類が輩に支配されていなければ、の話だけど」という◯流SF作家すら使わないオチが、その思考の浅さを象徴している。
現実の安全保障やサイバー防衛の現場が直面している緊張感には冷ややかな目を向けつつ、技術という「道具」を擬人化して怖がり、構造的な課題を「平和ボケ」という常套句ですり替える。
本当にボケているのは日本の危機管理なのか、それとも自身の過去の主張との矛盾にすら気づかないコラムニスト康氏の論理なのか?
答えは、こんなコラムを読み続ければたどり着くのは難しいだろう。
そんな康氏に燃料を投下しよう。熊本地震の高市憎悪フィクションコラムの次は、これで高市憎悪言論道化を演じてほしい。
皆様に、今夜に対応して頂きたい大至急のお願いです。 多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。 公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。 修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。 国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。 国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
— 高市早苗 (@takaichi_sanae) October 21, 2026
前作を飛び越えるほどの衝撃を期待している。